Teknologi forklart
Internett leverer. Men kan du stole på det som kommer fram?
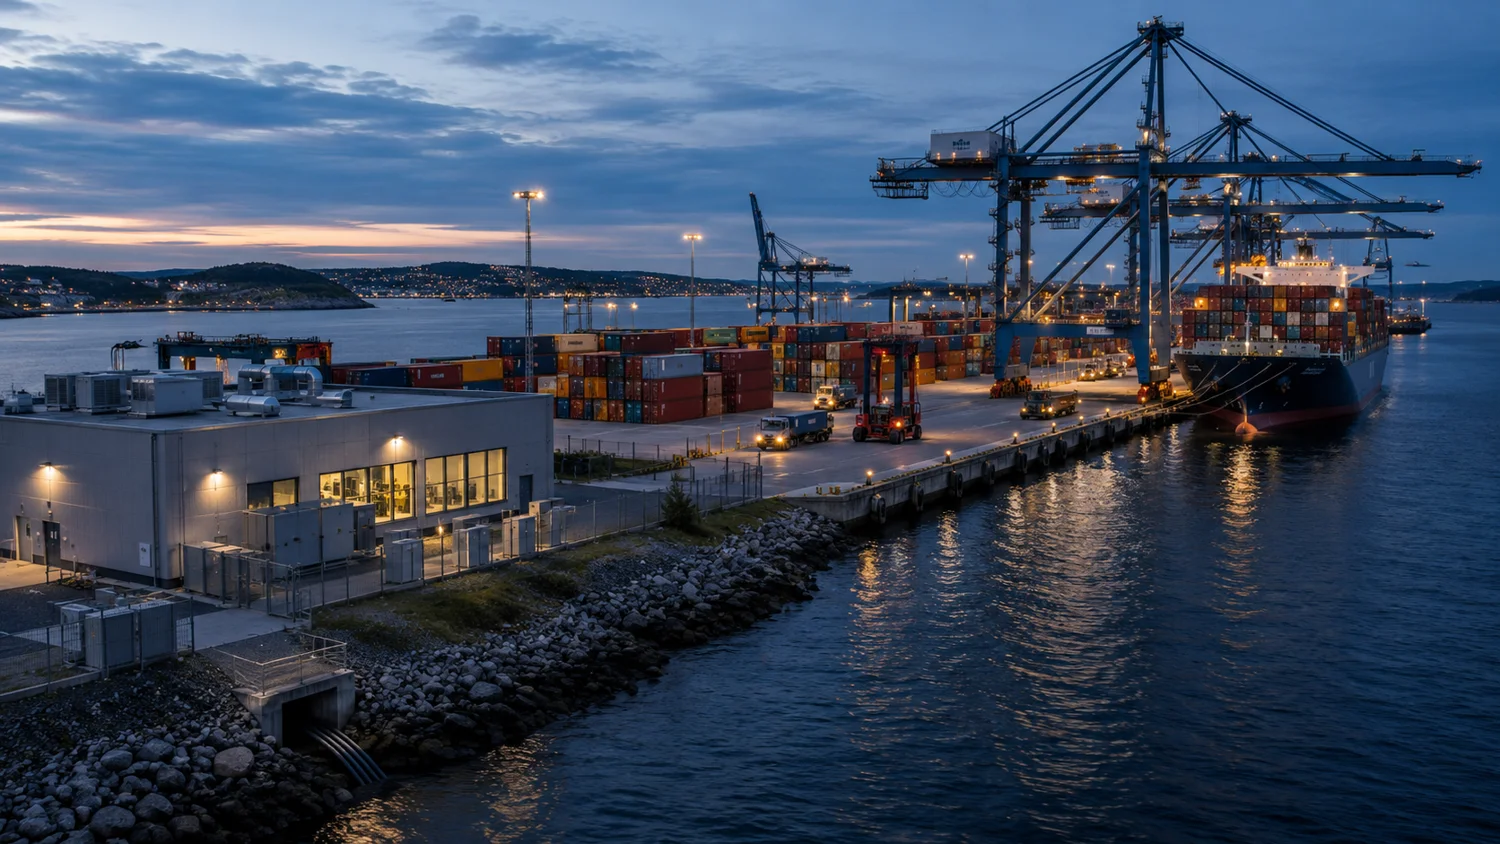
En container kan være riktig merket og likevel inneholde noe du helst skulle vært foruten. Det samme gjelder på nettet. Hvordan finner informasjonen fram, og hva beskytter egentlig den lille hengelåsen?
Vi får henvendelser hver uke fra både privatpersoner og bedrifter som har mottatt en e-post, en lenke eller et fristende tilbud. «Er dette ekte?» spør de. Vår erfaring er at det nesten alltid er svindelforsøk eller uønsket reklame blant meldingene vi blir bedt om å vurdere.
Det er ingen statistikk over all e-post som sendes. Folk spør oss jo nettopp når noe virker mistenkelig. Men det sier noe om behovet for en pause før vi trykker. Og om hvor flinke avsenderne har blitt til å kle seg ut.
For å forstå problemet skal vi først ta en liten tur innom havna.
En forklaring jeg liker: tenk på en container
Jeg kan anbefale podkasten Teknisk sett fra Teknisk Ukeblad. I episode 313, «Hvordan styre Internett?», fra 30. desember 2020, brukes containere som bilde på hvordan informasjon fraktes. Episoden er fortsatt oppført på nett, og du finner lenken nedenfor.
Gjenfortalt med mine ord: En container kan fraktes med skip, tog og lastebil. Transportmidlene er forskjellige, men en felles standard og riktig merking gjør at de kan samarbeide. Adresselappen sier hvor lasten skal. Den forteller ikke om innholdet er noe du bør stole på.
På internett deles informasjon opp i små datapakker. Hver pakke har adresseinformasjon og en bit av innholdet. En IP-adresse er en nettverksadresse som brukes når pakkene skal finne fram. Den er altså en del av adresselappen, ikke selve containeren.
Riktig adresse er nødvendig, men ingen leveringsgaranti. Pakkene kan gå tapt, bli forsinket eller stoppet. En kabel kan ryke, utstyr kan svikte, og mottakeren kan være utilgjengelig. Nettet kan ofte finne andre veier, men bare når fungerende alternativer finnes.
Regelsett som TCP hjelper med å holde orden på dataene og sende manglende deler på nytt. Slike felles regelsett kalles protokoller. De får maskinene til å forstå hverandre. De avgjør ikke om et tilbud er ærlig.
Fra container til datapakke
Samme idé om merking og transport. Ulik størrelse på lasten.
Transportøren trenger å vite hvor lasten skal.
Informasjonen deles opp og sendes gjennom nettet.
Nettleseren bruker dataene til å vise siden.
Hva skjer hvis en pakke blir borte?
Ved overføring med TCP oppdages manglende data og sendes på nytt. Det kan gi ventetid. Hvis forbindelsen ikke fungerer, kan overføringen likevel mislykkes. Riktig adresse lover altså ikke at alt kommer fram.
Teknisk sett, episode 313 · Cloudflare om datapakker
Hvor kommer internett fra?
Det finnes ingen maskin som produserer internett og sender det ut til resten av oss. Internett er mange nettverk som er koblet sammen. Innholdet kommer fra maskinene og menneskene som bruker dem.
En server er en datamaskin som svarer på forespørsler, for eksempel ved å sende en nettside til nettleseren din. En ruter sender datapakker videre mot riktig nettverk. Tenk på den som et veikryss med noen som vet hvilken avkjøring pakkene bør ta.
Telefonen kan bruke radiobølger til en trådløs ruter eller en mobilmast. Derfra går reisen videre gjennom operatørens nett. I fiberkabler overføres informasjon med lys. I kobberkabler brukes elektriske signaler. Utstyret mellom forbindelsene gjør informasjonen klar for neste etappe.
Samme informasjon, flere transportmåter
- Telefonen Radio til ruteren
- Leverandørens nett Videre gjennom flere forbindelser
- Serveren Behandler og svarer
Forenklet eksempel. Svaret sendes tilbake gjennom nettet. Den faktiske ruten kan variere.
Ja, kablene går også under havet. Sjøkabler med fiber er en sentral del av forbindelsene mellom kontinenter. Satellitter er et nyttig supplement, særlig der vanlige forbindelser er vanskelige å bygge. De er også del av et større nettverk, ikke en egen kilde til internett.
Dermed er det lite nyttig å kåre én vinner mellom fiber, mobilnett og satellitter. De løser ulike deler av transportjobben. Telefonen er trådløs. Resten av reisen trenger ikke være det.
Cloudflare: Hvordan internett virker · Mozilla om infrastrukturen · Internet Society om sjøkabler
Hva skjer når du åpner en nettside?
Du skriver et domenenavn. Nettleseren finner riktig nettverksadresse ved hjelp av DNS, navnesystemet vi så på i den forrige artikkelen. Den oppretter en forbindelse og ber om innhold. Serveren svarer, og nettleseren setter sammen tekst, bilder og funksjoner.
Nettsidene og lenkene vi bruker i nettleseren kalles World Wide Web, eller verdensveven på norsk. Internett er infrastrukturen som gjør transporten mulig. E-post og andre tjenester bruker også internett.
Når adressen begynner med HTTPS, beskyttes forbindelsen med kryptering. Da er vi framme ved den berømte hengelåsen.
SSL, TLS og HTTPS. Tre forkortelser, ett viktig skille.
SSL står for Secure Sockets Layer. Det er det gamle navnet på en teknologi for sikre forbindelser. I dag brukes etterfølgeren TLS, Transport Layer Security. Likevel lever «SSL» videre i uttrykk som SSL-sertifikat.
HTTPS er nettsidenes kommunikasjon over en slik beskyttet forbindelse. Kryptering gjør innholdet uleselig for uvedkommende på veien. Systemet beskytter også mot at noen endrer innholdet under transport uten at det oppdages.
Nettleseren kontrollerer dessuten et digitalt sertifikat som knytter forbindelsen til domenenavnet du besøker. Det er viktig. Men det er ikke en vurdering av om nettbutikken leverer varene, eller om menneskene bak siden har gode hensikter.
En svindler kan også ha en kryptert nettside.
Da kan passordet ditt bli overført uten at andre får lest det underveis, rett til personen som prøver å stjele det. Transporten er beskyttet. Mottakeren er fortsatt feil.
HTTPS beskytter forbindelsen
Tenk på en låst transportkasse. Du må fortsatt vurdere hvem du sender den til.
For eksempel et passord på en innloggingsside.
Uvedkommende på forbindelsen skal ikke kunne lese eller endre det ubemerket.
Hvis nettstedet er falskt, får svindleren opplysningene du sender.
Så hva bekrefter sertifikatet?
Nettleseren kontrollerer at sertifikatet gjelder domenet du besøker, og at forbindelsen kan autentiseres. Det bekrefter ikke at virksomheten er ærlig. Et gyldig sertifikat for et luredomene gjør ikke domenet til banken din.
Hengelåsen har tradisjonelt vist at forbindelsen bruker HTTPS. Ikke alle nettlesere viser lenger en hengelås. Chrome har for eksempel byttet til et symbol for innstillinger, nettopp fordi mange tolket låsen som et kvalitetsstempel.
Se derfor etter informasjon om forbindelsen i nettleseren, ikke en låst hengelås som noen har tegnet inne på nettsiden. Og ta advarsler om sertifikater eller usikker forbindelse på alvor. Ikke klikk deg forbi dem for å få betalt litt raskere.
Cloudflare om SSL og TLS · Mozilla om beskyttelsen TLS gir · Hvorfor Chrome endret hengelåsen
Hvordan kan du vurdere om et nettsted er trygt?
Ingen enkel sjekkliste kan garantere at en side er trygg. Men du kan gjøre det vanskeligere å lure deg. Begynn med adressen og grunnen til at du ble sendt dit.
1. Ta din egen vei inn
Får du beskjed om at kontoen din stenges, åpne tjenestens vanlige app eller bruk et bokmerke du allerede kjenner. Du kan også skrive inn den kjente nettadressen selv. Ikke kopier den mistenkelige lenken og tenk at den blir tryggere av det.
2. Les adressen, ikke bare logoen
Et kjent navn et sted i adressen er ikke nok. I det oppdiktede eksempelet banken.no.kundesjekk.example er «banken.no» bare tekst foran et annet domene. Det er ikke bankens domene. Endelsen .example er reservert for eksempler, så dette er ingen faktisk innloggingsside.
Hvor i adressen står det kjente navnet?
Dette er et oppdiktet eksempel. Les hele vertsnavnet, ikke bare første del.
Det som lokker:
«banken.no» ser kjent ut, men står her foran det egentlige domenet.
Domenet i eksempelet:
«kundesjekk.example» er navnet resten hører til under.
Betyr dette at lange adresser alltid er falske?
Nei. Ekte tjenester bruker også underdomener og lange adresser. Poenget er at et kjent navn i adressen ikke er nok som bevis. Bruk den vanlige appen eller en kjent nettadresse hvis du er usikker. Eksempelet er ikke en regel om at domenet alltid består av de to siste delene; enkelte domeneendelser har flere ledd.
På en datamaskin kan du ofte holde pekeren over lenken og se måladressen uten å åpne den. Men lange adresser, omdirigeringer og nesten like bokstaver kan gjøre vurderingen vanskelig. Er du usikker, er den kjente appen eller adressen et bedre valg enn mer detektivarbeid.
3. Sjekk hvem du handler med
En pen butikk og gode kundeomtaler kan kopieres. Undersøk firmanavn, kontaktinformasjon og uavhengige erfaringer. Vær ekstra skeptisk hvis et ukjent nettsted tilbyr uvanlig lave priser og presser deg til å betale straks. At et organisasjonsnummer finnes, beviser heller ikke at siden tilhører den bedriften.
4. Se på hva du blir bedt om
Et tilbud som ber deg oppgi passordet til e-posten din, bør få varsellampene til å lyse. Det samme gjelder en uventet beskjed om å dele engangskoder eller godkjenne en innlogging du ikke selv startet. Ikke la en hyggelig formulering gjøre et urimelig krav normalt.
Nettvett om falske avsendere og lenker · Vurdering av nettsteder · Altinns råd mot svindel
«Det haster» er ofte selve trikset
Postkassen er full. Domenet utløper. Pakken venter. Sjefen trenger en betaling. Slike meldinger spiller på situasjoner som faktisk kan oppstå. Derfor fungerer de.
Spam er uønskede masseutsendelser. Phishing, eller nettfiske, er forsøk på å lure fra deg opplysninger eller tilgang. Spam kan være irriterende uten å være et svindelforsøk. En svindelmelding kan på sin side være skrevet spesielt til én person.
Godt norsk, riktig navn og en kjent logo er ingen garanti. Avsendernavn kan forfalskes, og en ekte konto kan være overtatt. Det er innholdet og handlingen som må vurderes, ikke bare hvor profesjonell meldingen ser ut.
Et praktisk eksempel for bedrifter
En leverandør sender beskjed om nytt kontonummer like før en faktura forfaller. Ring kontaktpersonen på et nummer dere har fra før, og få endringen bekreftet. Ikke bruk nummeret i den mistenkelige meldingen som eneste kontroll. Et ekstra minutt på telefon kan være svært godt betalt.
Bruk unike passord og totrinnsbekreftelse der det er mulig, og hold enhetene oppdatert. I en bedrift bør det være enkelt å spørre en kollega eller IT-ansvarlig før man handler. Ingen bør få kjeft for å ha stoppet opp og spurt.
Nettvett om phishing · Politiets råd om svindel
Hvis du allerede har klikket
Et klikk betyr ikke automatisk at noen har overtatt enheten din. Men stopp opp. Lukk den mistenkelige siden, og ikke skriv inn opplysninger eller åpne nedlastede filer for å undersøke videre.
- Har du oppgitt passord? Gå til den ekte tjenesten via en kjent adresse og bytt det straks. Bytt også andre steder der du har brukt samme passord.
- Har du delt kortopplysninger, overført penger eller godkjent noe med BankID? Kontakt banken umiddelbart gjennom en kjent kanal.
- Har du åpnet en mistenkelig fil eller installert noe? Kontakt IT-ansvarlig eller noen som kan undersøke enheten. På jobb bør du melde fra med en gang.
Ta vare på meldingen og relevant dokumentasjon. Ved svindel kan dette være nyttig for banken og politiet. Det viktigste er å handle raskt, ikke å bruke tiden på å være flau.
Posten: Hvis du er blitt lurt · Nettvett: Tiltak ved mistanke
En god transportvei gjør ikke all last god
Internettets styrke er at svært ulike maskiner og nettverk kan samarbeide. De samme forbindelsene kan frakte en videosamtale med familien, en nyttig artikkel og en ganske overbevisende bløff.
HTTPS er viktig. Oppdateringer og gode innloggingsrutiner er viktig. Men når noen vil ha pengene, passordet eller oppmerksomheten din i full fart, er det fortsatt lov å bremse.
Havna kan fungere utmerket. Du trenger ikke ta imot alt som blir losset.
En artikkel av Ole Ringe. KI er brukt som støtte til research og tekstarbeid.